Imaginemos una organización donde:
- Ventas utiliza un agente para preparar propuestas.
- Recursos Humanos tiene otro para responder consultas internas.
- Operaciones trabaja con varios agentes de automatización.
- Finanzas utiliza asistentes para validar documentación.
Ninguno de ellos funciona mal. Y, sin embargo, surge una pregunta:
¿Quién sabe exactamente qué están haciendo todos esos agentes?
Ahí es donde empieza a aparecer un nuevo reto para las empresas.
Durante los últimos años, la conversación sobre inteligencia artificial se ha centrado en la productividad. Cómo generar contenido más rápido, automatizar tareas o ayudar a los empleados a trabajar mejor. Sin embargo, a medida que las organizaciones comienzan a desplegar más agentes de IA, está apareciendo un nuevo problema que hasta hace poco apenas existía: el crecimiento descontrolado de agentes dentro de la empresa.
¿Qué es el Agent Sprawl?
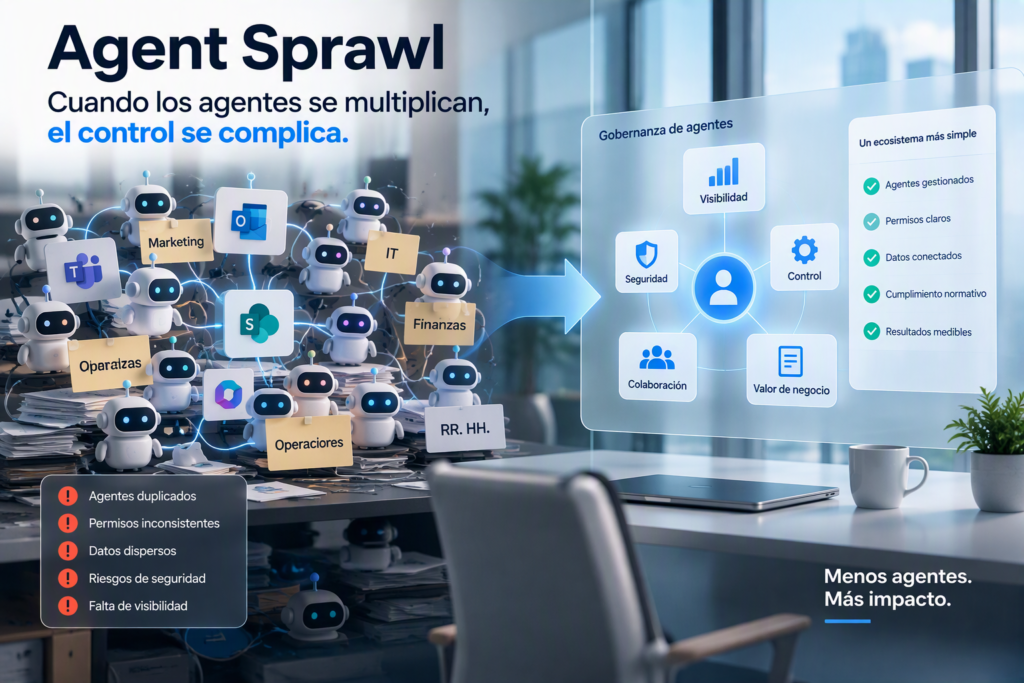
Agent Sprawl es el crecimiento descontrolado de agentes de IA dentro de una organización sin una estrategia clara de gobierno, supervisión, propietarios definidos o controles de seguridad adecuados.
Microsoft ya está abordando esta situación en su Agentic AI maturity model – AI governance and security, donde insiste en que la adopción de agentes debe ir acompañada de gobierno, supervisión y controles de seguridad adecuados.
Cuando la IA crece más rápido que la gobernanza
La mayoría de las empresas ya aprendieron hace años que no podían permitir que cualquier usuario tuviera privilegios administrativos o acceso ilimitado a los datos corporativos.
Sin embargo, muchas están empezando a cometer ese mismo error con la inteligencia artificial.
Los agentes trabajan utilizando los permisos y los datos que tienen disponibles. Si esos accesos no están controlados, el riesgo deja de estar asociado únicamente a una persona y pasa a extenderse a sistemas capaces de actuar de forma autónoma.
Microsoft destaca que, a medida que los agentes ganan autonomía, también aumentan las necesidades de supervisión, trazabilidad y gobierno.
La pregunta ya no es: ¿Qué puede hacer un empleado con esta información?
La pregunta empieza a ser: Qué pueden hacer cincuenta agentes distintos con esa misma información?
Un ejemplo habitual
Un departamento crea un agente para consultar documentación interna. Meses después aparecen nuevas versiones del mismo agente, otros equipos desarrollan soluciones similares y nadie tiene una visión completa de:
- Qué datos utilizan.
- Qué permisos tienen.
- Quién es responsable.
- Qué acciones realizan.
El problema no es que existan agentes. El problema es que la organización deja de tener visibilidad sobre ellos.
Los riesgos son más empresariales que técnicos
Cuando se habla de seguridad solemos pensar en ataques externos o brechas de datos. En el caso del Agent Sprawl, los riesgos suelen ser mucho más silenciosos.
Por ejemplo:
- Agentes que acceden a información que no necesitan.
- Automatizaciones que nadie supervisa.
- Procesos que dependen de agentes sin propietario identificado.
- Decisiones ejecutadas sin trazabilidad suficiente.
- Costes ocultos derivados de agentes infrautilizados o duplicados.
- Respuestas incoherentes entre diferentes agentes.
- Uso duplicado de datos corporativos.
- Incremento de costes por soluciones redundantes.
- Dificultad para auditar decisiones automatizadas.
En muchos casos, el problema no aparece porque un agente funcione mal, sino porque nadie sabe exactamente qué está haciendo.
Las mismas preguntas que ya nos hicimos con otras tecnologías
Hace años las organizaciones tuvieron que responder preguntas similares sobre:
- Usuarios.
- Aplicaciones.
- Dispositivos.
- Servicios cloud.
Con los agentes de IA vuelve a ocurrir lo mismo. No basta con desplegarlos, también es necesario gestionarlos.
La diferencia es que, en esta ocasión, hablamos de sistemas capaces de consultar información, generar respuestas y ejecutar determinadas acciones en nombre de las personas.
La próxima gran preocupación de los responsables de TI
Durante años, las áreas de TI se han centrado en gestionar usuarios, dispositivos y aplicaciones.
Ahora Microsoft está ampliando ese modelo para incluir una nueva categoría: las identidades no humanas. Los agentes necesitan autenticarse, acceder a recursos corporativos y ejecutar acciones. En consecuencia, también necesitan controles de seguridad similares a los que aplicamos a las personas.
Esto implica responder a preguntas que hasta ahora prácticamente no existían:
- ¿Quién es responsable de cada agente?
- ¿Qué datos puede consultar?
- ¿Cómo se registran sus acciones?
- ¿Cuándo debe retirarse?
- ¿Qué ocurre si deja de ser necesario?
Las organizaciones que no puedan responder a estas cuestiones probablemente ya estén acumulando riesgos sin ser conscientes de ello.
La madurez no consiste en tener más IA
Uno de los mensajes más interesantes del modelo de madurez de Microsoft es que una organización avanzada no es aquella que despliega más agentes, sino aquella que mantiene el control a medida que aumenta su adopción.
Las empresas más maduras establecen:
- Inventarios completos de agentes.
- Políticas comunes de seguridad.
- Supervisión continua.
- Propietarios claramente definidos.
- Procesos de revisión y retirada de agentes.
En otras palabras, aplican a la IA las mismas buenas prácticas de gobierno que llevan años aplicando a usuarios, aplicaciones y dispositivos.
Conclusión
La proliferación de agentes de IA puede convertirse en uno de los mayores desafíos tecnológicos de los próximos años. No porque los agentes sean inseguros, sino porque muchas organizaciones están adoptándolos más rápido de lo que son capaces de gobernarlos. Microsoft ya advierte de que la seguridad, la supervisión y la gobernanza deben crecer al mismo ritmo que la automatización.
La pregunta no es cuántos agentes puede desplegar una empresa, sino cuántos puede gestionar de forma segura. Porque en la era de los agentes inteligentes, la ventaja competitiva no estará únicamente en automatizar más, estará en mantener el control mientras se automatiza.